

账号被盗不只损失一笔订单:电商ATO攻击的识别与全链路防护
顾客账户被盗之后,商家第一反应往往是处理那一笔异常订单——退款、拉黑收货地址、走一遍拒付流程,事情看起来就算过去了。但账户接管(Account Takeover,简称ATO)真正的代价,很少止步于这一笔订单:账户里囤积的会员积分可能已经被兑换套现,绑定的其他支付方式可能正在被逐一测试,顾客发现账户异常后对品牌的信任也会跟着打折扣。跨境电商有什么风险,账户被盗往往是最容易被低估的一种——因为它造成的损失,大部分都发生在商家的视线之外。
这不是小概率事件,规模比想象中大
独立研究机构Javelin Strategy & Research在2026年发布的年度身份欺诈研究中给出的数据是:2025年美国账户接管造成的损失超过150亿美元,是所有身份欺诈类型里损失金额最高的一类;受影响的消费者达到600万人,同比增长18%。更值得注意的是,受害者平均要花17个小时才能把账户恢复正常——这些时间成本、客服沟通成本,很少被算进“一笔订单的损失”里。
美国联邦调查局互联网犯罪投诉中心(IC3)在其2025年度报告中,第一次把账户接管单独列为一个欺诈类型,当年收到4,700起相关投诉,损失金额达3.597亿美元。报告特别提到,部分案件里欺诈分子会在多家银行同时发起超过50笔关联交易——这种复杂程度,也意味着一旦攻击发生,商家和平台事后能追回的损失其实非常有限。
攻击是怎么发生的:一次泄露,多个账户遭殃
多数ATO攻击的起点并不复杂:欺诈分子拿到其他平台泄露的用户名密码组合,用自动化脚本批量尝试登录——这种手法叫“撞库”(credential stuffing)。它之所以屡试不爽,根源在于大量用户习惯在不同网站重复使用同一套密码。美国国家标准与技术研究院(NIST)在其官方发布的数字身份认证指南(SP 800-63B)中专门提到了这个问题:使用独立密码对防范撞库攻击至关重要,因为攻击者正是利用同一套密码在不同网站间的通用性来实施入侵。
对独立站来说,这意味着账户安全问题从来不只是“自己网站有没有被攻破”这么简单——顾客的登录凭证可能是从完全不相关的第三方平台泄露的,商家能做的不是杜绝密码泄露,而是在攻击者拿着泄露凭证敲门时,第一时间识别出这不是账户本人。
全链路防护:三个容易被漏掉的节点
不少商家的反欺诈风控系统,重心都放在结账环节——毕竟那是钱直接进出的地方。但账户从被盯上到被彻底掏空,中间要经过好几个节点,结账只是其中一环,而且往往不是最早的那一环。
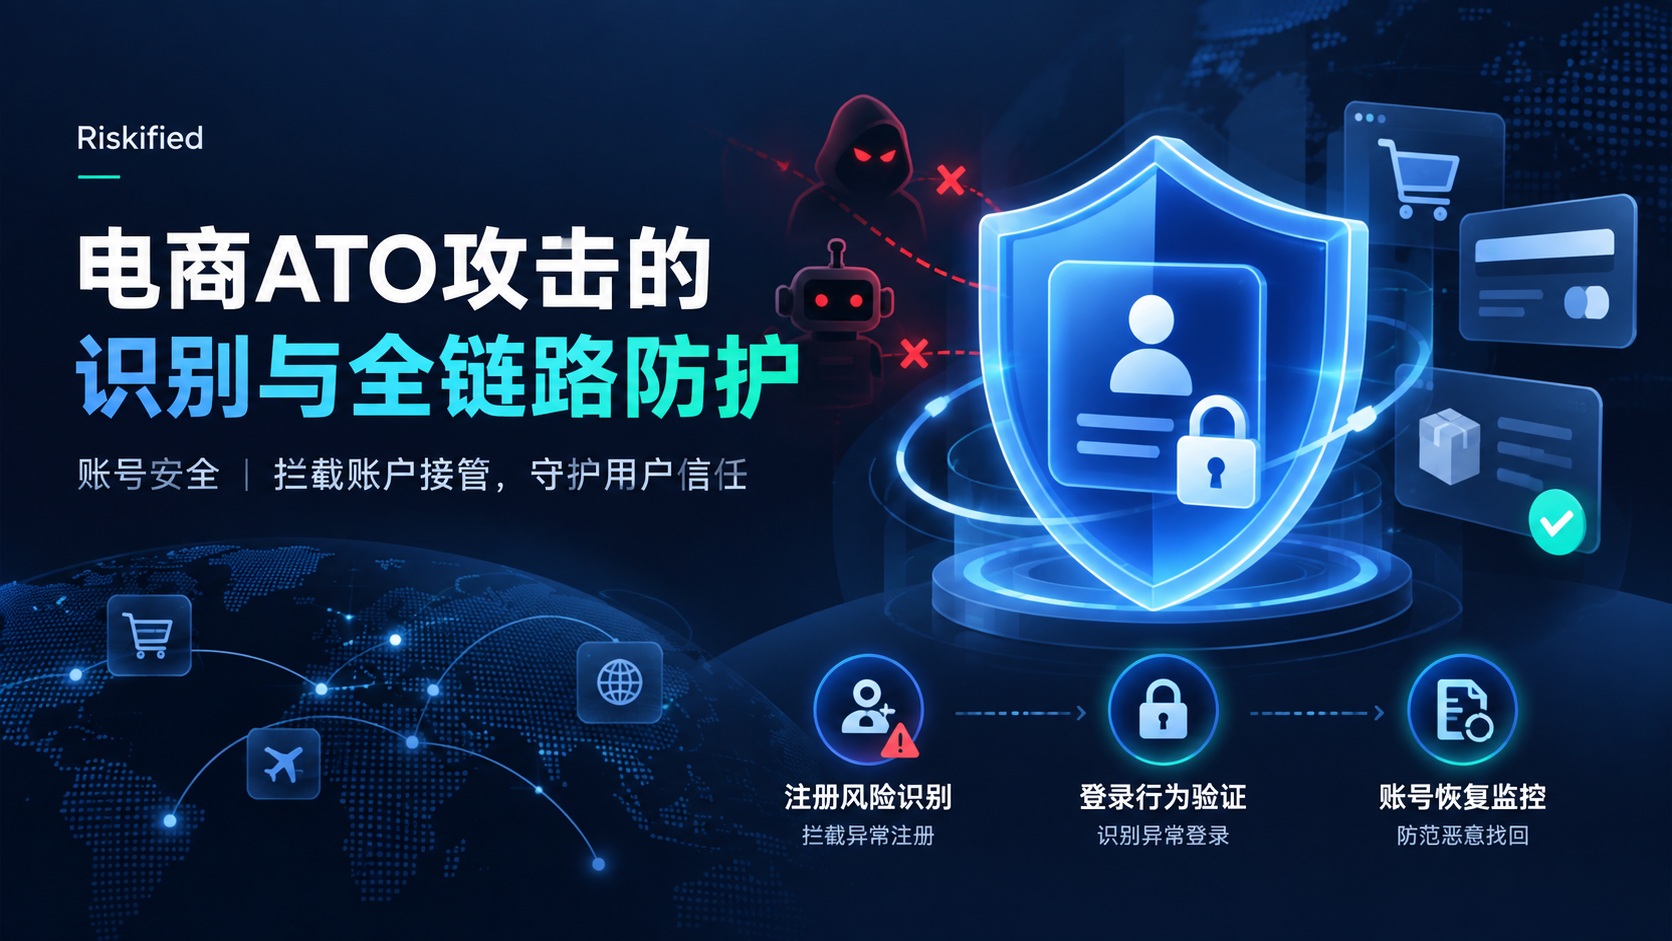
第一步:虚假账户注册。 很多攻击链条的起点,并不是撞库登录一个已有账户,而是欺诈分子批量注册看起来“正常”的新账户,作为后续套现、薅优惠、洗欺诈订单的载体。这个阶段的异常注册行为如果没有被拦下,后面的每一步都会更难识别,因为系统会把这些账户当成普通新客户对待。
第二步:登录环节的ATO拦截。 这是最关键的一道关卡——需要把可疑的登录会话,和账户本人的历史行为特征做比对:设备是不是常用设备、地理位置是否合理、登录节奏是否符合真人习惯。判断结果不该是简单的“通过/拒绝”,而应该给出更细的处理路径:直接放行、通知账户本人,或者触发进一步验证。人工撞库和机器人批量攻击,理想情况下都应该在这一步被识别出来。
第三步:账户恢复环节的监控。 这个节点经常被忽视,却恰恰是攻击者最喜欢利用的漏洞——很多平台的“忘记密码”“找回账户”流程验证强度远低于正常登录,成了攻击者的后门。一旦攻击发生,系统能不能第一时间向账户本人发出预警,直接决定了损失能不能被及时止损。
账户安全这类跨境电商账户保护方案,覆盖的正是这三个节点:识别并拦截虚假账户注册、在登录时比对可疑会话与历史行为给出许可/通知/质疑的决策、并对账户状态持续监控,一旦发生攻击自动向账户所有人发出预警。三个组件全自动运行,风控团队不需要手动设置规则、也不用守着告警等响应。更关键的是,这类反欺诈风控系统往往能调用商家网络里积累的历史交易数据作为判断依据,不是孤立地看一个账户在自己店里的记录,而是结合更大范围的行为特征做判断,识别精度自然更高。
一个容易被忽略的连带风险:交易反欺诈解决方案不能只顾结账
很多商家在评估交易反欺诈解决方案时,会优先关注支付环节的拦截效果,却把账户安全当成“顺带”的功能。但从攻击者的视角看,一个被接管的账户,价值远不止一笔订单——历史支付方式、收货地址、会员权益,都是现成的作案工具,比重新伪造一套身份信息要划算得多。这也是为什么跨境电商反欺诈风控不能只在结账那一刻发力,而需要把账户全生命周期都纳入判断范围。
写在最后
账户被盗造成的损失,往往比商家在事后账单上看到的数字要大得多——那些没有被追回的积分、被顺走的绑定支付方式、因为一次糟糕体验而流失的复购顾客,都不会出现在“这笔订单的拒付金额”里。对跨境电商来说,成熟的跨境电商反欺诈策略,应该把账户从注册、登录到找回的每一个节点都纳入防护范围,而不是等问题反映到订单层面才开始应对。如果想具体聊聊自己平台的账户风险现状,可以联系Riskified的团队。
